
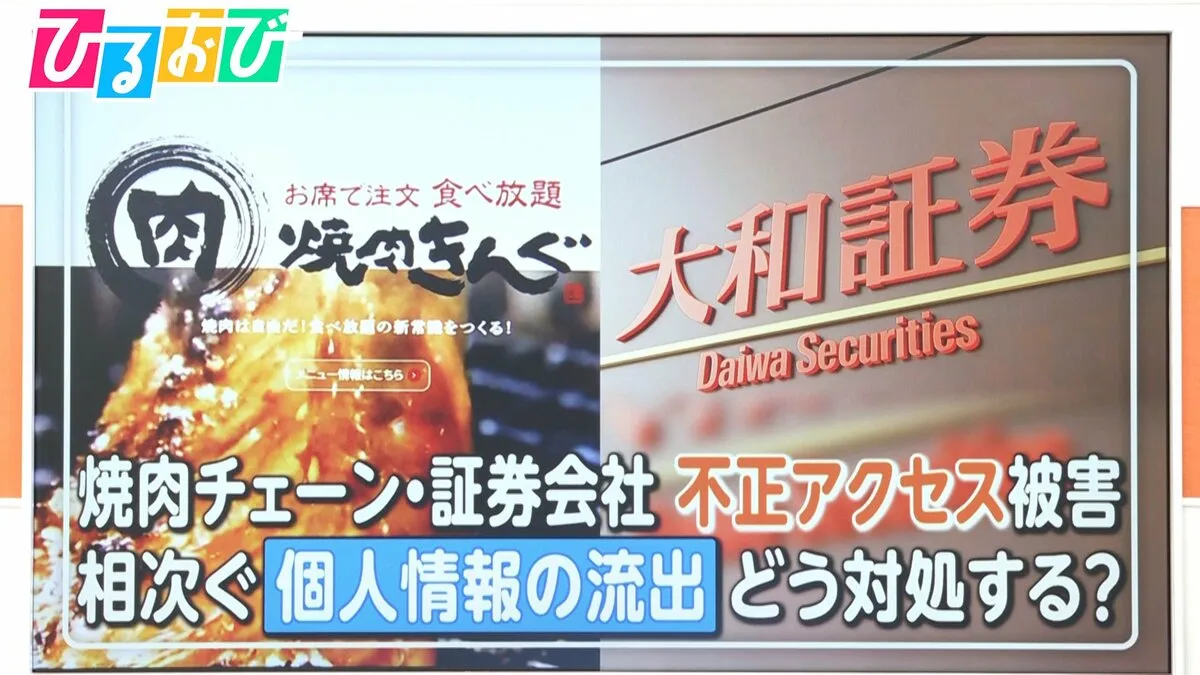
「焼肉きんぐ」「大和証券」など企業への不正アクセスが続いています。
なぜ今、個人情報の漏洩が相次いでいるのでしょうか?私たちにできる防衛策を、専門家に聞きます。
【写真を見る】パスワードは長いほど効果がある?相次ぐ個人情報の流出 防衛策を専門家が解説【ひるおび】
「GMOリサーチ&AI」も 個人情報の流出相次ぐ
全国に350店舗以上を展開する「焼肉きんぐ」の運営会社は10月5日、公式アプリの会員管理システムに不正アクセスがあったと発表しました。
アプリ登録者のほぼすべてにあたる、約1079万件ほどの氏名やメールアドレス、電話番号などが流出しました。
クレジットカードの番号やパスワードなどは含まれておらず、現時点で不正利用は確認されていないということです。
また「大和証券」も業務委託先のサーバーが不正アクセスを受け、顧客約11万人分の氏名、メールアドレス、口座番号などが漏洩した可能性があると発表しました。
大和証券は、流出した情報だけでは口座へのアクセスはできず、現時点で不正な取引は確認されていないとしています。
また「GMOリサーチ&AI」も、会員の個人情報が外部に持ち出されたことを確認。情報漏洩の対象となったのは、個人情報全件となる最大94万8498件で、名前や住所、電話番号、メールアドレス、パスワード、電話番号も会員IDなどの情報で、さらに一部会員のポイント286万9500円が本人の意思によらずギフトコードに交換されたとしています。
不正に交換されたポイントは、全額補填されます。
サイバー攻撃増加の背景には「AIの発達」
恵俊彰:
なぜこんなに多いんですか?
国際大学GLOCOM客員研究員 小木曽健氏:
AIが発達して、そんなに知識のない犯罪者でも企業に対する攻撃を的確にできるようになったということが言えます。
小木曽氏によると、AIの発達により「セミプロ」でも企業へのサイバー攻撃が可能になっています。
AIは、人間が何年もかけて見つけるセキュリティシステムの穴を一瞬で探し出してしまいます。また、犯罪者をサポートする組織があり、攻撃システムの貸し出しや交渉役のレンタルなどを提供するサービスまで出てきているといいます。
恵俊彰:
もう今はいわゆるハッカー集団だけじゃないということですか?
国際大学GLOCOM客員研究員 小木曽健氏:
ちょっとかじっている程度の人でも、そういったサポートを受けて、アドバイスを受けながら攻撃をすることも可能となっています。
個人情報の流出で起こり得ること
元警察庁サイバー捜査課長の棚瀬氏は、
「漏洩した情報は、被害企業とは関係ない文脈で将来悪用される可能性がある」と指摘します。
元警察庁サイバー捜査課長 棚瀬誠氏:
電話番号・氏名・誕生日がわかると、例えば「何々さんですよね」という警察官を騙る特殊詐欺の電話は掛けられます。
電話番号にショートメッセージが来て、フィッシング詐欺につながることも、将来の事例としては考えられます。
また、大和証券の顧客情報流出に関しては、漏洩したメールアドレスを対象に、大和証券を装ったフィッシングメールが届く可能性があるとしています。
恵俊彰:
「あなたの情報が盗まれました、改めてここにメールアドレス、名前、住所入れてください」みたいなメールもくるかもしれませんよね。
元警察庁サイバー捜査課長 棚瀬誠氏:
このタイミングで大和証券から注意喚起のメールが来たら、心当たりがあるので信じてしまうということですね。
実在する企業からのメールにはどう対処すれば良い?
小木曽氏によると、本物と偽物を見分けることが難しく、常に身構えておく意識が重要です。その上で、メール内のリンクは気軽に押さないことが大切だといいます。
国際大学GLOCOM客員研究員 小木曽健氏:
見分けようとしてはいけません。みんな「本物です」という顔をしてやって来るので、「自分は見破れる」とか「見破ってやろう」という気持ちだと必ず騙されます。
注意してほしいのが、文章の中のリンクをクリックしないこと。
通販などではリンクをクリックするのが前提の作りになっていますが、金融系のメールではそういう作りはやめるという傾向が始まっています。
簡単にクリックしない心構えがすごく大事ですね。
元警察庁サイバー捜査課長 棚瀬誠氏:
ID・パスワードを求められた場合はフィッシングだと思っていいです。
企業側も今はID・パスワードではない本人確認が出来ます。
犯人側からするとID・パスワードで他人になりすますことを目的にしていますから、ID・パスワードを求められた瞬間にシャットアウトしてもらえばいいです。
コメンテーター 水谷隼:
僕もたまたま昨日「国税局」というタイトルでメールが来て、もしかしたら本当なんじゃないかなと内容を見たら、「6万5000円くらい払ってください」と。
少し焦ったけれど、メールアドレスを見たらよくある詐欺のメールアドレスだったので、すぐ受信拒否しました。
僕はアドレスを見て、企業の名前が入っていなかったら詐欺かなと思っているんですけど、判断としてどうでしょうか?
国際大学GLOCOM客員研究員 小木曽健氏:
メールアドレスに関しても、犯罪者側でいずれは改善されてしまいます。
一番良いのは、メールの中から動くのではなく、外に出てちゃんとネットで検索をしで本来のサイトに行って問い合わせる。
例えば証券会社から来て怪しいなと思ったら、証券会社のサイトを開いて、「こんなの来たけれどこれは本物ですか?」と聞けば、回避できますね。
元警察庁サイバー捜査課長 棚瀬誠氏:
例えば企業が一瞬サイバー攻撃でメールを盗まれていたとすると、正規のメールでアクセスしてメールが送られてきてしまいますので、@以下が正しくても、もうやはりリンクは押さないぐらいに徹底された方がいいと思います。
パスワードは長いほど効果的
不正アクセス対策として有効なのは
◆同じパスワードの使い回しを避ける
◆パスワードの文字数を長くする
小木曽氏によると、長さを設定の上限まで長くした上で、サービスごとに最後の1文字を入れ替えるのがおすすめだそうです。
国際大学GLOCOM客員研究員 小木曽健氏:
犯罪者はパスワードの解析に総当たりで攻撃してくるんです。お試しをどんどん繰り返していく。そのときに桁数が1つ増えればやるべきことが倍々に増えていくわけですよね。
5桁だったら一瞬で突破されてしまうので、10文字20文字と長ければ長いほど良いですし、正直にいうと記号や大文字小文字が混ざっているかどうかはあまり関係ないです。
すごく長くて推測しにくいものを1つ決めて、最後の1文字2文字を追加していけば、すべてのサービスにおいて複雑で1つずつ違うパスワードになるので、おすすめします。
恵俊彰:
我々が守らなければいけないことは何でしょうか?
元警察庁サイバー捜査課長 棚瀬誠氏:
電話番号なりメールアドレスなり、自分の個人情報がもう外に漏れているという前提で、変なメールが来るという認識を常に持っておく。
その上で、万が一クリックしてしまったとしても、IDやパスワードを求められたら止まる、などのルールを独自に持つのがいいんじゃないかと思います。
(ひるおび 2026年10月6日放送より)
==========
<プロフィール>
小木曽健氏
国際大学GLOCOM客員研究員
書籍・メディアで「ネットで絶対に失敗しない方法」を紹介
情報リテラシーの専門家
棚瀬 誠氏
元警察庁サイバー捜査課長
兵庫県警刑事部長時代には特殊詐欺事件などを担当
・40代から増加「脳梗塞」の初期症状は?「倒れてからじゃ遅い」早期発見のカギ「BE FAST」とは【ひるおび】
・「ママ、あいたい。ごめんね」16歳少女が衰弱死 体重は19kgに… “違法捜査”で自白強要か それでも訴え続けた無実【報道特集】
・お腹をすかせた中学生3人…通りかかった食堂で「PayPay使えますか?」「ごめんなさい、現金だけなんです」その後の展開は…SNS投稿に大反響のワケ「こういう出会いって宝物」「読んでて涙出た」


