
今、世間を大きく騒がせ、私たちの暮らしをも脅かしつつある「サイバー攻撃」と「個人情報の漏洩」。年々巧妙化し、企業や組織がその対応に追われています。
FX=外国為替証拠金取引などに使われるサーバーが不正アクセスを受けた「GMOインターネットグループ」の熊谷正寿社長は「攻撃者にその間隙(かんげき)を突かれた」と述べ、政府に対して国内で初めてとなる「能動的サイバー防御」の実施を求めました。政府もサイバー関係閣僚会議で「緊急対策パッケージを取りまとめる」と表明するなど、不正アクセスへの対応は、今や国を挙げて取り組むべき重要課題となっています。
【写真を見る】あなたの家のカメラが“加害者”に!?スマホアプリから個人情報漏洩…サイバー攻撃「最新手口」をNICTが解明【THE TIME,】【追っかけTIME】
サイバー攻撃の脅威に立ち向かう最前線は、今どうなっているのでしょうか。
情報通信を専門とする国内唯一の国立研究機関『NICT(情報通信研究機構)』を取材しました。
この10年で5倍に増えたというサイバー攻撃。その発信源を追う中で、思いもよらない「意外な事実」が突き止めることができたといいます。
攻撃しているのは“被害者”? 自宅のネット家電がサイバー攻撃の拠点に
「実はこのパケットの出元にいるのは攻撃者ではなくて被害者なんです」
そう語るのは、NICT CYNEX研究開発運用室の安田真悟室長です。
サイバー攻撃をしているのが“被害者”とは、一体どういうことなのでしょうか。
安田室長が見せてくれたのは、家庭用の見守りカメラです。こうしたウェブカメラは、パスワードが簡単なものだと外部から侵入され、映像を盗み見られる恐れがあります。実験では、実際に外部からカメラにログインし、遠隔で操作できてしまいました。
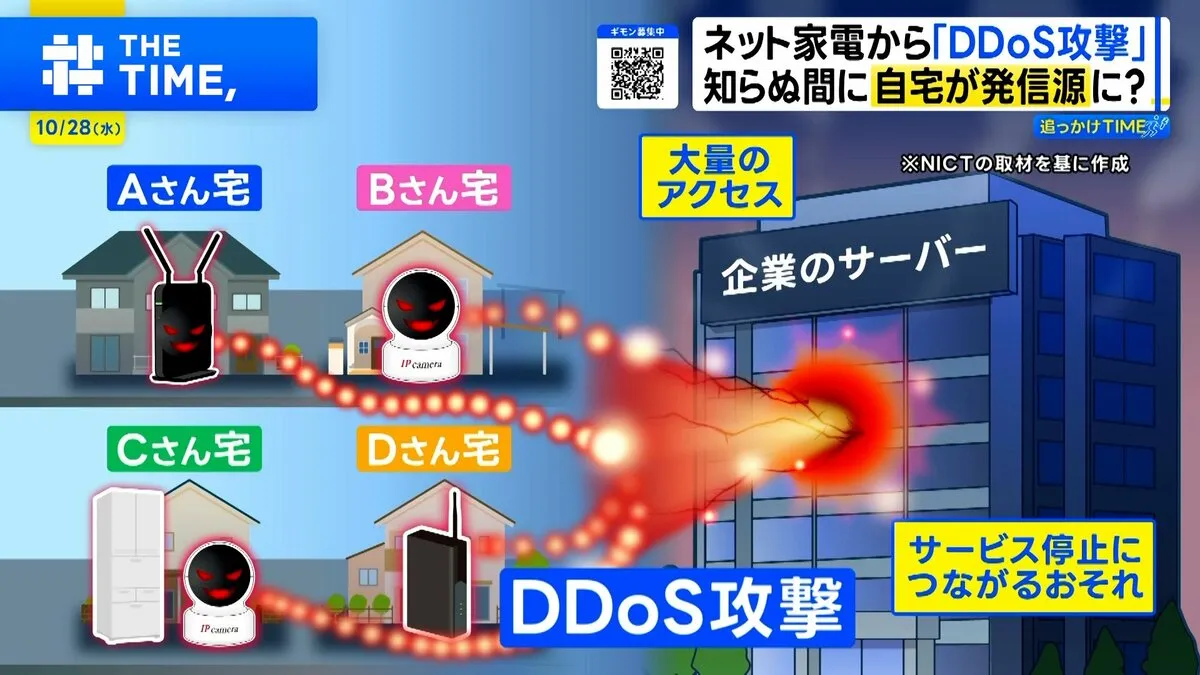
しかし、怖いのはその先です。安田室長によると、「乗っ取られた機器を使い、第三者に対して悪性の通信を発生させることが可能になる」といいます。つまり、ルーターや見守りカメラ、ロボット掃除機など、インターネットにつながる身近なIoT機器が、持ち主の知らないうちに別の相手を攻撃する道具になるリスクがあるというのです。
年末の空港も混乱させた「DDoS攻撃」
乗っ取られた複数のIoT機器などから大量の通信を送りつけることで、企業のシステムに大きな負荷をかけ、サービスを停止に追い込む攻撃。これが「DDoS(ディードス)攻撃」です。
2024年12月、日本航空はDDoS攻撃を受け、航空便に遅れが出るなど、年末の空港が大きく混乱する事態となりました。
安田室長によると、「乗っ取られる機器が1000台、1万台という数になってくると、大きな負荷を1か所にかけることができる。防ぐ側からすると、たくさんの方向から通信がやってくることになるので、非常に防ぎにくい攻撃になる」ということです。
IoT機器の普及が進む中、不安の声も広がっています。スマホ一つで照明などを操作できるモデルルームを運営する三和テレムの永瀬朋之氏は、パスワードを絶えず更新するなどの対策を講じているといいますが、次のように懸念を口にします。「安心安全を守るための機械が、サイバー攻撃の原因になるのは一番怖い。国家規模で対策を練ってもらえれば、より安心安全な世の中になっていくと思う」。
スマホアプリから個人情報が…? 新たな脅威「A2B攻撃」をNICTが解明
さらにNICTは、私たちが普段使うスマホアプリが悪用される、新たな情報漏洩の手口を解明しました。
その原因の一つとして突き止めたのが「A2B攻撃」です。安田室長は、「Androidアプリを解析することによって攻撃の糸口を探す手口があることを、我々は確認しました」と明かします。
一体どのような仕組みなのでしょうか。
実は、アプリには、企業のサーバーと通信するための手順などの情報があらかじめ組み込まれています。ハッカーはアプリを解析することで、その接続先のサーバーを狙い撃ちにするのです。
実験用アプリで行われた実証実験では、恐ろしい現象が確認されました。
まず、アプリにログインすると、画面には自分の名前と自分の会員番号「1001」が表示されます。
次に、サーバーへ送るリクエストの会員番号を自分の会員番号とは別の番号である「1002」に書き換えて送信すると、画面には自分とは違う、「他人の会員情報」が表示されてしまったのです。
安田室長は、この現象について「1001番の方が、1002番の方の情報を見れてはいけないということをサーバー側がチェックしていないことが原因」だと指摘します。
原因はアプリ本体ではなく、サーバー側が「情報を求めてきた相手に閲覧権限があるか」を確認していなかったため、他人の個人情報が漏れてしまいました。サーバーの脆弱性を突いた個人情報の“窃取”にあたり、「アプリそのものに脆弱性はない」といいます。
もちろんすべてのアプリで、このように第三者が情報を閲覧できるわけではありません。
かつては、一つ一つアプリを解析する必要があるA2B攻撃は、手間のかかるものでした。しかし、AIの登場でその状況は一変したといいます。
「今までは手間がかかるので、大規模に実施する方法ではなかった。コスパの悪い攻撃手法だったものが、AIによって自動化され大規模に実施されるようになってしまった」と安田室長は警鐘を鳴らします。
こうしたA2B攻撃は、利用者個人だけでは防ぎきることは困難です。そのためNICTは、「攻撃の痕跡」や「システムの弱点」を調べる方法などを公表し、アプリやサービスを提供する企業側に注意を呼びかけています。
サイバー攻撃の手口は、私たちの見えないところで日々巧妙化しています。自宅の家電が攻撃の拠点になったり、スマホアプリから情報が抜き取られたりするリスクは、もはや誰にとっても他人事ではありません。サービスを提供する企業側には、より一層のセキュリティ対策が求められています。
・10歳若返る?「ジャパニーズウォーキング」…“1日30分”で1万歩歩くよりも効果的 道具いらずで海外で話題【Nスタ解説】
・「インフルにかかる人・かからない人の違いは?」「医師はどう予防?」インフルエンザの疑問を専門家に聞く【ひるおび】
・ワイヤレス主流時代になぜ?「有線イヤホン」再流行のワケ【THE TIME,】


